

Dijital Dünyadaki Yeni Tehlike: Sahte SMS ve Mesaj Tuzakları
Sanal mecralarda gelişen dolandırıcılık yöntemleri her geçen gün çeşitlenirken, güvenlik güçleri kamuoyunu bilinçlendirmeye yönelik bilgilendirme faaliyetlerini aralıksız sürdürüyor. Ankara İl Emniyet Müdürlüğü, son dönemde özellikle cep telefonlarına gönderilen metin mesajları ve elektronik iletiler üzerinden organize edilen siber saldırılara dair kapsamlı bir bilgilendirme duyurusu yayımladı. Yetkililer, dijital mecrada yaygınlaşan bu manipülatif yöntemlerin ardında kişisel bilgileri ele geçirme ve maddi kayba yol açma amacının bulunduğunu vurguladı.
Vatandaşların sıklıkla karşılaştığı sahte bildirimlerin içerikleri emniyet birimleri tarafından kamuoyuyla paylaşıldı. Kötü niyetli kişilerin, kullanıcıların panik, merak ya da anlık dalgınlık gibi insani tepkilerini hedef aldığı ve bu doğrultuda kurumsal kimlikleri taklit eden sahte senaryolar kurguladığı aktarıldı.
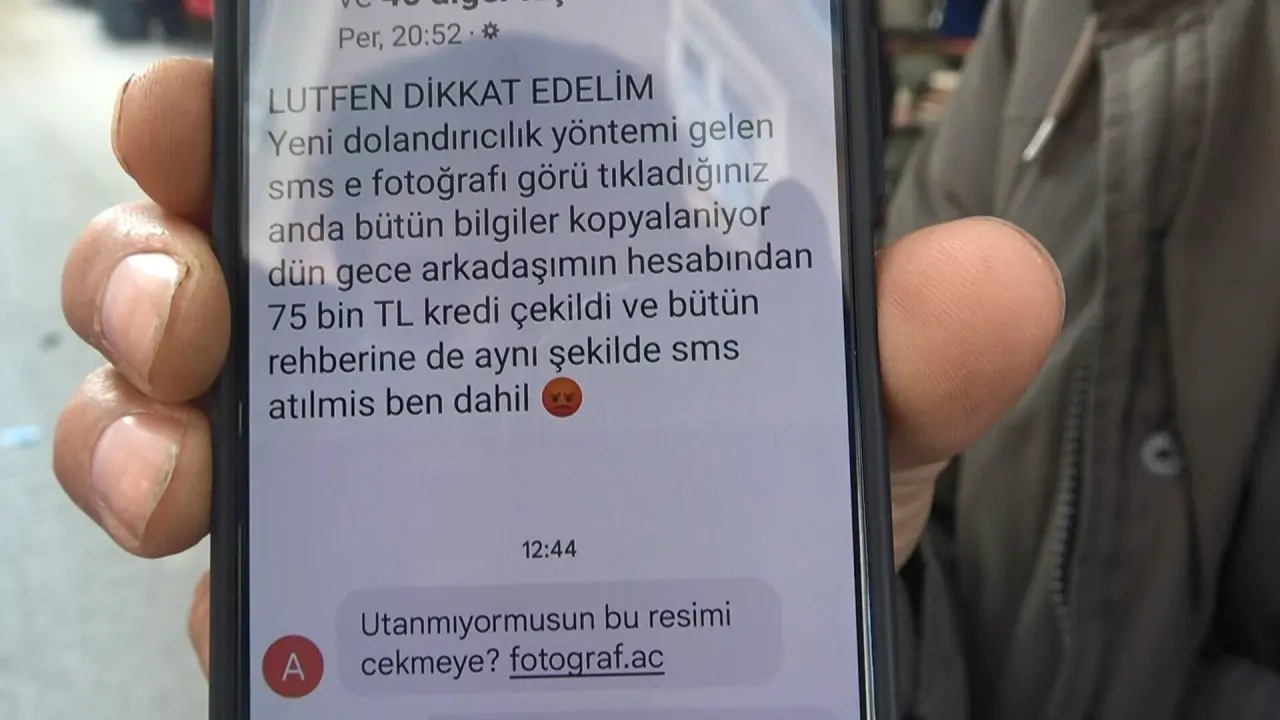
Dolandırıcıların Sık Başvurduğu Üç Yöntem ve Kurumsal Uyarılar
Güvenlik birimlerinin tespitlerine göre, şüpheli şahıslar vatandaşları ağlarına düşürmek adına en çok kamu hizmetleri ve popüler lojistik operasyonları kalkan olarak kullanıyor. Yapılan resmi açıklamada, cep telefonlarına gelen bildirimlerde özellikle şu asılsız ifadelere yer verildiği bildirildi:
"HGS borcunuz var" bildirimiyle sahte ödeme sayfalarına yönlendirme,
"Kargonuz teslim edilemedi" bahanesiyle gönderi takip görünümlü virüslü bağlantılar,
"Hesabınız bloke edilecek" korkutmasıyla bankacılık giriş bilgilerine ulaşma teşebbüsü.
Söz konusu şablonların ardında yer alan sahte internet portallarının, yasal kurumların resmi web sayfalarıyla neredeyse birebir kopyalandığı ve kullanıcıların güvenlik mekanizmalarını aşmayı hedeflediği belirtildi. Ankara İl Emniyet Müdürlüğü, paylaştığı güvenlik bildirisinde şu ifadelere yer verdi:
"Dijital dolandırıcılığa dikkat. Dolandırıcılar, sahte SMS ve internet siteleriyle kişisel bilgilerinizi ele geçirmeyi hedefliyor. Şüpheli bağlantılara tıklamayın. Şifrelerinizi ve doğrulama kodlarınızı paylaşmayın. İşlemlerinizi yalnızca resmi kanallardan gerçekleştirin. Unutmayın, dijital dünyada güvenliğiniz, bir anlık dikkatinizle başlar."
Kişisel Bilgileri Korumak İçin Alınması Gereken Temel Önlemler
Emniyet yetkilileri, internet kullanıcılarının siber tehditler karşısında savunmasız kalmaması için izlenmesi gereken adımlara işaret etti. Açıklamada, hiçbir kamu kurumunun veya finansal kuruluşun cep telefonuna gelen SMS doğrultusunda acil şifre, güvenlik kodu ya da kart bilgisi talep etmeyeceği hatırlatıldı. Kullanıcıların dijital güvenliklerini teminat altına alabilmeleri adına şu kurallara riayet etmelerinin altı çizildi:
Bilinmeyen veya şüphe uyandıran numaralardan gelen bağlantı linklerine katiyen tıklanmaması,
İki aşamalı doğrulama kodları ve dijital bankacılık şifrelerinin üçüncü şahıslara veya güvenilmeyen form ekranlarına girilmemesi,
HGS, vergi borcu, kargo sorgulama ve banka işlemleri gibi süreçlerin yalnızca resmî devlet portalları (e-Devlet) veya kurumların onaylı mobil uygulamaları üzerinden yürütülmesi.
Dijital platformlarda karşılaşılan şüpheli işlemler ve suç teşkil eden girişimler karşısında vatandaşların gecikmeksizin resmî makamlara ve kolluk kuvvetlerine ihbarda bulunmaları önem taşımaktadır. Bilgi güvenliğinin temelinde, gelen her bildirime doğrudan güvenmek yerine resmî kaynaklardan doğrulama alışkanlığının yatmakta olduğu bir kez daha kamuoyunun dikkatine sunuldu.